Cursor 版 Claude Code 拡張機能 2.1.312/2.1.313 に SSH バックドア
影響確認と削除の手順【2026年10月】
2026年10月29日から30日にかけて、Cursor のマーケットプレイスで配布された Claude Code 拡張機能 2.1.312/2.1.313 に SSH バックドアが混入していた。影響を受ける条件、30秒でできる確認コマンド、アンインストールだけでは消えない理由、削除と認証情報の入れ替え手順、IOC を整理する。2026年11月更新。
2026年10月29日(日本時間 18:27)から30日 05:35 のあいだに、Cursor のマーケットプレイスから Claude Code 拡張機能(ID: anthropic.claude-code)を新規導入または自動更新した場合、改ざんされたバージョン 2.1.312 または 2.1.313 が入った可能性がある。対象は macOS(Apple Silicon)と Windows 向けのビルドで、バックドアは SSH 鍵の追加、逆方向の SSH トンネル、OS への永続化を行う。拡張機能をアンインストールしても消えないため、まず下記の確認コマンドを1行実行してほしい。
Microsoft は、この版が Visual Studio Marketplace にも npm の CLI(@anthropic-ai/claude-code)にも公開されていないとしており、VS Code を Microsoft のマーケットプレイスから使っている場合や CLI 版は、報告されている範囲では対象外である。Cursor は「この悪意ある版は Anthropic が開発したものではない」と説明している。以下は Cursor の公式告知と発見者である Phorion の分析を中心に、2026年11月2日時点で確認できた情報を整理したものである。
何が起きたか
Cursor が運営する VS Code 拡張機能マーケットプレイスで、Claude Code 拡張機能の改ざん版が約11時間配布された。拡張機能は自動更新されるため、利用者が何も操作しなくても入った可能性がある。主な事実は次のとおりである。
| 項目 | 内容 |
|---|---|
| 対象 | Claude Code 拡張機能(anthropic.claude-code)2.1.312 と 2.1.313。macOS Apple Silicon(darwin-arm64)と Windows(win32-x64)のビルド |
| 配布元 | Cursor の VS Code 拡張機能マーケットプレイス |
| 期間 | 太平洋時間 2026年10月29日 約 2:27〜13:35(日本時間 10月29日 18:27〜10月30日 05:35)の約11時間 |
| 影響規模 | 最大約 5,000 人の Cursor 利用者(Cursor の推定。報道で引用)。Cursor が該当者に連絡するとしている |
| 発見 | セキュリティ企業 Phorion が分析・公表(2026年10月30日) |
| 改ざん元の訂正 | 初期の報道では Open VSX とされたが、Phorion は後に Open VSX ではなく Cursor のマーケットプレイスだったと訂正した |
| 現状・対処版 | Cursor は該当版の削除・配布停止、マーケットプレイスの一時停止、アクセス監査(他の拡張機能の改ざんは確認されず)、鍵の入れ替え、攻撃者サーバーの停止依頼を実施。Anthropic が 2.1.314 を提供したと報じられている(二次情報)ため、2.1.314 以降への更新を推奨する |
影響を受けるか — 30秒で判定
- Cursor を使っているか(VS Code など他のエディタは別。後述)
- Claude Code 拡張機能を入れているか(Cursor の拡張機能一覧で anthropic.claude-code を確認)
- 2026年10月29日 18:27〜10月30日 05:35(日本時間)に、新規導入または更新したか。自動更新でも該当する
- OS は macOS(Apple Silicon)または Windows か
- 拡張機能のフォルダ名に 2.1.312 または 2.1.313 が含まれるか(例: ~/.cursor/extensions/anthropic.claude-code-2.1.312-darwin-arm64)
報告されている範囲で対象外なのは、Microsoft の Visual Studio Marketplace から入れた VS Code の拡張機能、npm 経由の Claude Code CLI、期間中に導入・更新をしていない Cursor 利用者、Linux 向けのビルドが挙げられていない Linux 環境である。ただし、当てはまるか判断に迷う場合は、下記の確認コマンドを実行しておくとよい。
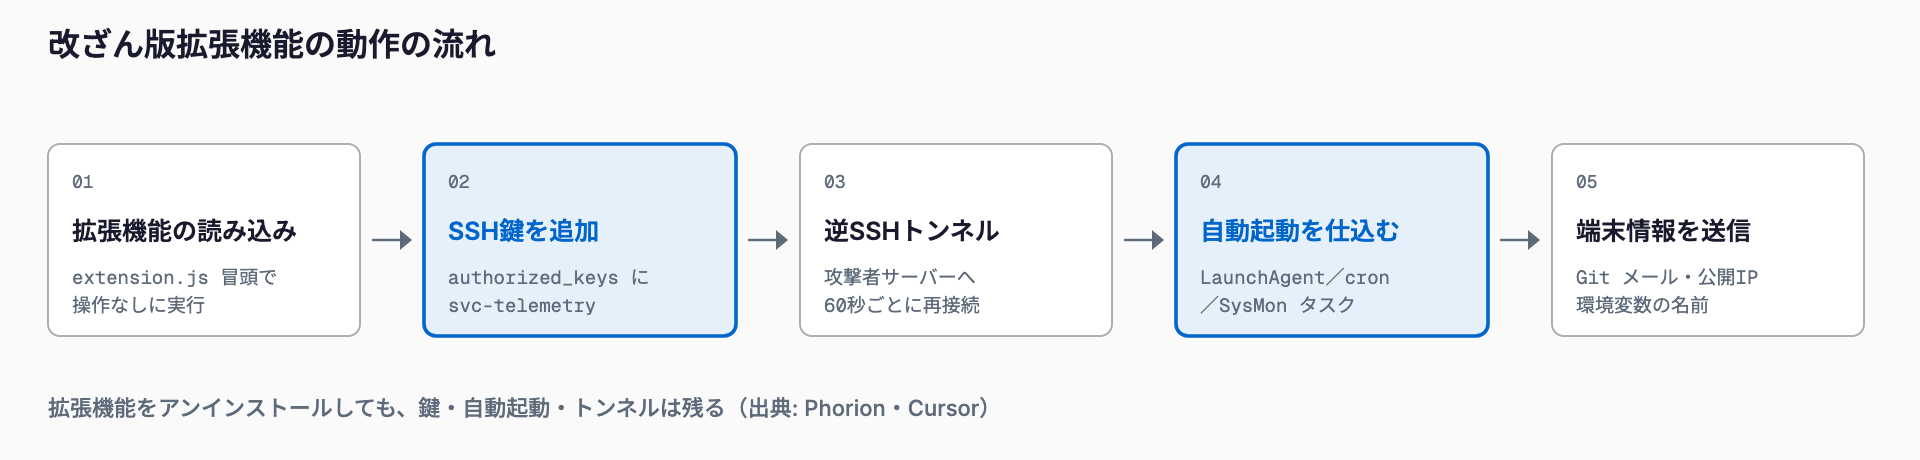
バックドアの動き
1. 鍵の追加: 拡張機能の extension.js の先頭に埋め込まれたコードが、ファイルが読み込まれた時点で(activate の前に、操作なしで)動く。攻撃者の公開鍵(コメント svc-telemetry)を ~/.ssh/authorized_keys に追記し、SSH サーバーの有効化も試みる
2. 逆方向のトンネル: 攻撃者のサーバーへ、ユーザー tunnel として -R *:0:localhost:22 の逆方向 SSH トンネルを張る。60秒ごとに再試行し、エディタを閉じても動き続ける
3. 永続化: OS ごとに再起動後も動くよう登録する(macOS は偽の Apple 風名称の LaunchAgent、Windows はスケジュールタスクなど)
4. 情報送信: ホスト名、ユーザー名、OS、グローバルな Git のメールアドレス、公開 IP のほか、KEY・TOKEN・SECRET・PASS・AWS・GCP に一致する環境変数の「名前」(値ではない)を最大40個、攻撃者のサーバーへ送る
Phorion の分析では、macOS では SSH サーバー(リモートログイン)を有効にする処理に不具合があり、有効化が実行されない。Cursor も、SSH の有効化には拡張機能が持たない管理者権限が必要で、多くの Mac・Windows では攻撃者がログインできなかった可能性が高いとしている。ただし Phorion は、これは防御にならないと指摘している。リモートログインがすでに有効な場合や、あとから有効にした場合は侵入が成立するうえ、鍵・永続化・トンネルは設置されたままになるためである。「ログインできなかったはずだ」とは判断せず、削除まで行うのが安全である。
今すぐやること
1. Cursor と Claude Code 拡張機能を使っている端末を洗い出す
2. 各端末で、下記の Cursor 公式の確認コマンドを実行する
3. svc-telemetry key found と出たら、侵害されたものとして扱い、次の章の対応を行う
4. 何も見つからなくても、Cursor は修復スクリプトの実行を推奨している(SSH の設定段階で失敗した端末が該当する可能性があるため)
5. 拡張機能を 2.1.314 以降に更新する
macOS では、ターミナルで次のコマンドを実行する。
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"Windows では、PowerShell で次のコマンドを実行する。
$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }
if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" }
Cursor は修復用のスクリプトを公式告知のページで配布している。macOS 用は remediate-macos.sh で、root ではなく影響を受けたユーザーとして bash remediate-macos.sh と実行する。Windows 用は remediate-windows.ps1 で、PowerShell を管理者として開き powershell -ExecutionPolicy Bypass -File .\remediate-windows.ps1 と実行する。いずれも拡張機能、永続化の設定、トンネルのプロセス、攻撃者の鍵を削除する。スクリプトは必ず Cursor の公式告知(出典欄)から入手し、検索結果や他のサイトのコピーは使わないこと。
感染していた場合の対応
- 隔離する: 社内ネットワークやクラウドへのアクセスを止めるため、端末をネットワークから切り離す
- 永続化を削除する: macOS は ~/Library/LaunchAgents/com.apple.sysmond.plist、~/.config/.smt、~/.config/.smtk、$TMPDIR/.stk_*。Windows はスケジュールタスク SysMon、~/.config/smt.cmd、~/.config/smtk、スタートアップの sysmon.cmd、一時フォルダの .stk_*。修復スクリプトで行うのが確実である
- 鍵を削除する: authorized_keys(Windows は C:\ProgramData\ssh\administrators_authorized_keys も)から svc-telemetry と svc-telemetry-tun を含む行を消す
- トンネルのプロセスを止める: -R *:0:localhost:22 を引数に持つ ssh または autossh を終了する
- 再構築を検討する: 拡張機能をアンインストールしても、鍵・永続化・トンネルは残る。攻撃者が実際にログインした可能性がある端末は、OS の再インストールも含めて検討する
- 認証情報を入れ替える: 信頼できる別の端末から、その端末で使えたすべての認証情報(GitHub などのトークン、クラウドの鍵、SSH 鍵、API キー、各種セッション)を失効・再発行する。攻撃者には環境変数の名前が送られているため、どんな秘密情報がその端末にあるかを知られている前提で、とくに KEY・TOKEN・SECRET・PASS・AWS・GCP に当たる名前のものを優先する
- 拡張機能を更新する: 再導入する場合は 2.1.314 以降にする
IOC(侵害の痕跡)一覧
以下は Phorion が公表した痕跡である。IP アドレスとドメインは誤クリック防止のため [.] で無害化している。
| 種別 | 値 | 補足 |
|---|---|---|
| SHA-256 | ecb58cb29078d9646ad1dcdbe51526f2d9cfea06be5fb2ab183e8ecc3ab6bf15 | バックドア入りの extension.js |
| 鍵コメント | svc-telemetry | 侵入用の鍵(authorized_keys に追記) |
| 鍵コメント | svc-telemetry-tun | トンネル用の鍵 |
| IP・ポート | 134.209.82[.]225 TCP 22(ユーザー tunnel) | 逆方向 SSH トンネルの接続先 |
| IP・ポート | 134.209.82[.]225:8099(POST /beacon) | 端末情報の送信先 |
| ドメイン | ifconfig[.]me、api[.]ipify[.]org | 公開 IP の取得 |
| 拡張機能 | ~/.cursor/extensions/anthropic.claude-code-2.1.312-darwin-arm64、...-2.1.313-darwin-arm64 | Phorion は ~/.<IDE名>/extensions/ と記載 |
| macOS | ~/.config/.smt、~/.config/.smtk、$TMPDIR/.stk_<16進10桁> | 実行スクリプト、鍵、一時鍵 |
| macOS | ~/Library/LaunchAgents/com.apple.sysmond.plist | ラベル com.apple.sysmond。/bin/sh ~/.config/.smt を RunAtLoad と KeepAlive で実行。Apple 風の偽名 |
| Windows | ~/.config/smt.cmd、~/.config/smtk、一時 .stk_* | スクリプトと鍵 |
| Windows | スケジュールタスク SysMon | 作成できた場合は SYSTEM で実行 |
| Windows | %APPDATA%\Microsoft\Windows\Start Menu\Programs\Startup\sysmon.cmd | タスクが作れない場合の代替 |
| Linux | ~/.config/.smt、~/.config/.smtk、@reboot の crontab、/tmp/.stk_* | ペイロードにロジックはあるが、Cursor が挙げる対象ビルドは macOS と Windows のみ |
| プロセス | ssh または autossh に -R *:0:localhost:22 と、.stk_* または .smtk の鍵指定 | トンネルの常駐 |
| ログ | 127.0.0.1/::1 からの SSH ログイン(svc-telemetry 鍵) | 逆トンネル経由のログイン |
組織として見直すこと
- 拡張機能の許可リストとバージョン固定: 業務で使う拡張機能を許可制にし、重要な端末では自動更新を止めて、公式の告知を確認してから更新する運用にする
- EDR・ログ監視: IDE のヘルパープロセスによる authorized_keys への書き込み、Apple 以外のプロセスによる com.apple.* 名の plist の作成を検知対象にする。あわせて 134.209.82[.]225 への通信(ポート 22 と 8099)を過去ログで検索する
- どのエディタがどのマーケットプレイスを使うかの把握: VS Code は Microsoft のマーケットプレイス、Cursor は独自のマーケットプレイスなど、エディタごとに配布元が違う。今回は配布元ごとに影響が分かれた
- 秘密情報を環境変数に置かない: 環境変数は名前だけでも手がかりになる。パスワード管理ツールなどで保管し、端末に常駐させる秘密情報を減らす
IT 担当者がいない会社の経営者・管理者の方へ。社内にプログラマーがいる、または開発を外注している場合は、Cursor を使っていないか、Claude Code 拡張機能を入れていないかを確認するよう依頼してほしい。該当者には、上の確認コマンドを実行してもらい、結果を報告してもらえばよい。開発者の端末にはクラウドや GitHub の鍵が置かれていることが多く、被害が事業全体に及ぶことがあるためである。全体の備えは ITリスク対策ガイドで、開発ツールの配布物が改ざんされた類似の事件は LiteLLM 改ざん事件でまとめている。
よくある質問
VS Code で Claude Code 拡張機能を使っているが、影響はあるか
Microsoft によれば、この版は Visual Studio Marketplace には公開されていない。報告されている範囲では、Microsoft のマーケットプレイスから入れた VS Code は対象外である。ただし、VS Code でも別のマーケットプレイスを設定している場合は配布元が異なるため、念のため確認コマンドを実行するとよい。
npm の Claude Code CLI は影響を受けるか
Microsoft は、この版が npm の @anthropic-ai/claude-code にも公開されていないとしている。CLI 版は報告されている範囲では対象外である。
Linux の Cursor は対象か
Cursor が影響を受けたとするビルドは macOS Apple Silicon と Windows のみで、Linux 向けのビルドは挙げられていない。ただし、ペイロードには Linux 向けの処理も含まれていたため、Linux で期間中に更新した覚えがある場合は、authorized_keys を確認しておくとよい。
拡張機能をアンインストールすれば十分か
十分ではない。バックドアは追加した SSH 鍵、逆方向のトンネル、OS への永続化の設定を残すため、拡張機能を消しても動き続ける。Cursor の修復スクリプトで削除するか、手順に沿って個別に削除する必要がある。
確認コマンドで見つからなければ安全か
鍵が見つからなければ、侵入用の鍵は入っていないと判断できる。ただし Cursor は、SSH の設定段階で失敗した端末にも他の痕跡が残る可能性があるとして、見つからなくても修復スクリプトの実行を推奨している。2.1.312/2.1.313 を入れた覚えがある端末では、実行しておくのが確実である。
出典
- Cursor: Security notice — malicious version of Anthropic.claude-code (2.1.312 and 2.1.313)(2026年10月29日公開、10月30日更新)
- Phorion: Official Claude Code VSX compromise
- Help Net Security: Claude Code extension SSH backdoor
- Sophos: Malicious Claude Code extension distributed through Cursor marketplace
- oss-security: 2026/10/30/7
この記事に関連する無料ツール(登録不要・その場で結果)
お気軽にご相談ください
お問い合わせ