Cloudflare security-audit-skill とは
コーディングエージェントを6フェーズの脆弱性監査役にするOSS、使い方とSkillSpector・/security-review・Codex Security・Semgrepとの違い【2026年版】
security-audit-skillは、Cloudflareが公開したMITライセンスのスキルで、コーディングエージェントを6フェーズの脆弱性監査役にする。導入コマンド、出力、profile、SkillSpector・Codex Security・Semgrepとの違いを整理。2026年10月更新。
security-audit-skill は、Cloudflareが公開したオープンソース(MITライセンス)のエージェントスキルで、Claude Codeなどのコーディングエージェントを「偵察→探索→検証→出力→独立検証→レポート」の6フェーズで動く脆弱性監査役に変える。探す役と反証する役を別のエージェントに分け、機械可読な findings.json に根拠つきで結果を残すのが特徴で、自分が管理するコードを一次スクリーニングする道具としては有力だが、結果は必ず人が確認する前提で使うべきものである。
2026年6月18日に公開され、2026年10月時点でリポジトリのスター数は約4.7万(GitHubの表示)に達している。公開元のCloudflareは、社内の脆弱性発見ハーネスの出発点としてこのスキルを切り出したと説明している。本稿では、一次情報であるGitHubのREADMEとCloudflare公式ブログ、解説記事をもとに、導入方法と使い方、既存ツールとの違い、注意点を整理する。なお、公式が明記していない事項(対応エージェントの保証、誤検知率、実行コストなど)は未公表として扱う。
security-audit-skill とは
コーディングエージェント向けの「スキル」(SKILL.md と補助ファイルの束)で、リポジトリを渡して「このコードベースをセキュリティ監査して」と頼むと、複数のサブエージェントを隔離した状態で順に動かし、攻撃シナリオの成立条件まで追った脆弱性候補だけを残す。Cloudflareの公式ブログ「Build your own vulnerability harness」によれば、約450行のこのスキルを1つのリポジトリで動かすところから始め、約6週間で128リポジトリを回す社内の脆弱性発見ハーネスへ育てたという。公開されているのはその出発点にあたる単一リポジトリ版で、フリート全体を回すハーネス本体は未公開(公式は後日の公開を示唆するが日付は未公表)である。
| 項目 | 内容 |
|---|---|
| 提供元 | Cloudflare(GitHub: cloudflare/security-audit-skill) |
| ライセンス | MIT |
| 公開 | 2026年6月(ブログ記事は2026年6月18日付、7月に更新) |
| スター数 | 約4.7万(2026年10月時点のGitHub表示。増減するため要再確認) |
| 種類 | エージェントスキル(SKILL.md+ハンティング用の参照ファイル群) |
| 前提 | ツール利用と並列サブエージェントに対応したコーディングエージェント、検証スクリプト用のNode.js |
| 対応エージェント | READMEは特定の製品名を列挙していない(「エージェント非依存」の設計)。Skills CLIの対象としてClaude CodeやCodexなどが選べるが、動作保証は公式には未公表 |
| 出力先(既定) | ~/security-audit-skill/<リポジトリ名>/run-<N> |
| 料金 | スキル自体は無料。モデルのトークン料金は利用するエージェントの契約に従う(目安は未公表) |
何ができるか
- 1. 偵察:アーキテクチャ、信頼境界、入力面、過去の証拠を整理し、architecture.md と coverage-ledger.json(調査単位の台帳)を作る
- 2. 網羅主導の探索:隔離されたハンターが台帳の単位ごとに調べ、別の「カバレッジ批評役」が調べ漏れを指摘する
- 3. 候補の検証:新しい検証役が、見つかった候補ごとに反証を試みる
- 4. 構造化出力:結果を confirmed / needs_validation / rejected の3区分で findings.json に書き出し、report-schema.json でスキーマ検証する
- 5. 独立検証:さらに別の新しいエージェントが最終的なソース上の主張を確認する
- 6. レポート:REPORT.md、FINDINGS-DETAIL.md、NEEDS-VALIDATION.md を生成する
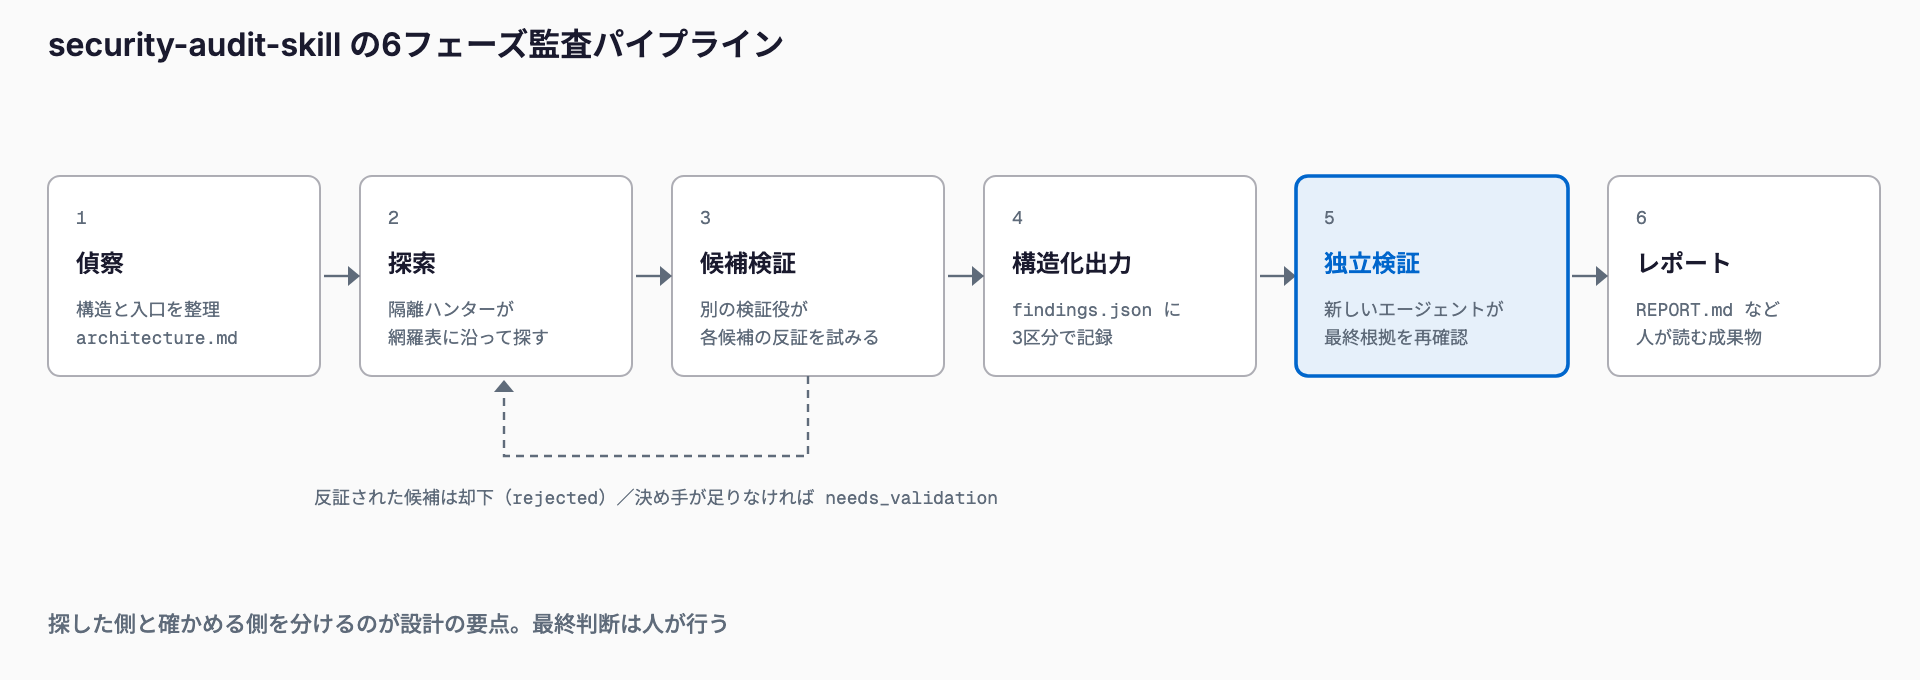
判定の区分は厳密である。confirmed は「ソースを最初から最後までたどれ、観測できた結果に上限が付いている」もの、needs_validation は「まだ確かめられていない事実が1点残っている」もので重大度は付けず、rejected は反証された候補を指す。防御の層が足りないだけのものは脆弱性ではなく「ハードニングの注意点」に分類される。また、実行はプロファイル(quick / standard / deep)で調整でき、解説記事(SmartScope)によれば quick は小さな対象や再実行向け、deep は大規模・高リスクな対象向けで二周目まで独立に回す。2回目以降の実行は前回の台帳と findings を読み込んで穴を埋めるため、READMEとブログは、Cloudflareの試験では1回の実行で見つかる脆弱性は繰り返した場合の総数の約半分だったと述べている。1回で終わらせず、複数回回す前提で設計されている点に注意したい。
インストール・料金
# プロジェクトに導入
npx skills add https://github.com/cloudflare/security-audit-skill \
  --skill security-audit

# ユーザー全体に導入する場合は --global を付ける
npx skills add https://github.com/cloudflare/security-audit-skill \
  --skill security-audit \
  --global

# エージェントの選択や非対話実行のオプションを確認
npx skills --help
Skills CLI(npx skills)が、導入先のエージェントを選ばせてくれる。スキル自体に料金はなく、費用は使っているコーディングエージェントのモデル利用料としてかかる。複数のサブエージェントを並列に走らせる設計のため、規模の大きなリポジトリではトークン消費が増えやすいが、公式は目安の数値を出していない。また、ビルドやテストなど対象コードの実行が絡む検証は、外部ネットワークを切り、環境変数を許可リスト化し、リソース制限と書き込み先の限定を備えたOS強制のサンドボックス内でしか行わない決まりになっている。そうした環境がなければ、スキルは実行せずに needs_validation として残す。
使い方(最短手順)
- 1. 権限を確認する:監査してよいのは自分が管理する、または明示的に許可を得たコードだけである。他人のサービスやOSSに無断で動的な検証をかけない
- 2. スキルを導入する:上記の npx skills add を実行し、使うエージェントを選ぶ
- 3. エージェントを起動して依頼する:対象リポジトリでエージェントを開き、下記のように頼むとフルの監査モードで始まる
- 4. 出力先を決める:未指定なら ~/security-audit-skill/<リポジトリ名>/run-<N> に出る。リポジトリ内に書くのは、バージョン管理の対象外にしたディレクトリを明示したときだけである
- 5. REPORT.md と NEEDS-VALIDATION.md を読む:confirmed でも根拠のコード位置を自分で追って再現性を確認する
- 6. 必要なら再実行する:二回目は前回の台帳を読んで穴を埋める。Cloudflareの試験では回数を重ねるほど見つかる数が増えた
# エージェント(Claude Code など)に渡す依頼文の例
security audit this codebase
既存ツールとの違い
| ツール | 何を調べるか | 仕組み | 向く場面 |
|---|---|---|---|
| security-audit-skill(Cloudflare) | 自分のコードベース全体の脆弱性 | エージェントが6フェーズで探索し、別エージェントが反証・再確認。台帳で複数回実行を前提にする | 一次スクリーニング、リリース前の広めの洗い出し |
| NVIDIA SkillSpector | Agent Skill そのものの安全性 | 静的解析とLLMでスキルをインストール前に診断し、リスクスコアを付ける | 外部のスキルを導入する前の確認(目的が別物で、併用の関係) |
| Claude Code の /security-review | ブランチの変更差分(pending changes) | エージェントが差分を中心にレビューする組み込みコマンド | プルリクエスト単位の手軽な確認 |
| OpenAI Codex Security | コードの脆弱性 | 検出→サンドボックス検証→修正案生成。CLI/SDK、CI向けの出力(SARIF)を備える | CIや pre-commit への組み込み、修正案まで欲しい場合 |
| Semgrep | 既知パターンの違反 | ルールベースの静的解析(決定的で高速) | 常時CIで回す再現性の高いチェック |
| CodeQL | データフロー上の脆弱性 | コードをデータベース化し、クエリで検索する静的解析 | 既知の脆弱性クラスを網羅的・継続的に検出 |
選び分けの目安は次のとおりである。毎回のCIで同じ結果を出したいならSemgrepやCodeQLのような決定的な静的解析、差分のレビューを素早く済ませたいなら /security-review、CIに検証と修正案までつなぎたいならCodex Securityが向く。security-audit-skill は、それらが拾いにくい、複数ファイルにまたがる論理的な欠陥や認可の抜けを、エージェントの探索力で広く洗い出したいときの補完役という位置づけである。Cloudflareのブログによれば、同社のハーネスでもSemgrepを組み込んだがハンターからは使われなかったとされ、静的解析とエージェント探索は役割が違うと見るのが妥当だろう。SkillSpectorは対象が「スキル」であり、監査対象のコードを調べる本ツールとは目的が異なる。
注意点・向いていない用途
- 権限のないコードには使わない:監査してよいのは自分が管理するか、書面などで許可を得たコードだけである。第三者のシステムへの動的な検証は不正アクセスになりうる
- 結果は人が必ず確認する:誤検知率や見逃し率は公式にも未公表で、Cloudflareのブログも「偽陰性率は主張できない」と述べている。ハンターはあえて多めに報告する調整のため、フィルタリングは前提になる
- 専門家による診断の代わりにはならない:本番サービスの正式な脆弱性診断や、監査・取引先への提出を目的とした評価は、有資格の専門家による診断が必要である
- 実行環境に依存する:スキルを入れただけで完全な監査が走る保証はなく、使うエージェントとモデル、並列サブエージェントの対応状況で結果が変わる。利用者の報告にはWindowsやZIP導入、一部エージェントでの並列実行の停止などの不具合も上がっている
- サンドボックスなしでは動的検証をしない:OS強制のサンドボックスがない環境では、対象コードを実行せず needs_validation で止まる
- コードを外部に送る点を確認する:リポジトリの内容は利用するモデルの提供元に送られる。機密性の高いコードでは契約と設定を事前に確認する
- 修正はしない:このスキルは問題の特定と報告が役割で、修正の適用は利用者側の作業である
関連する記事として、スキル自体の安全性を事前に確かめるNVIDIA SkillSpector、CIにも組み込めるOSSのCLICodex Security CLI、まず何から手を付けるべきかを整理した中小企業のセキュリティ対策の第一歩がある。正式な脆弱性診断の費用感は脆弱性診断の費用にまとめている。
よくある質問
security-audit-skillは無料で使えるか。
スキル自体はMITライセンスのオープンソースで無料である。費用がかかるのは、スキルを動かすコーディングエージェントのモデル利用料で、複数のサブエージェントを並列に使うため大きなリポジトリでは増えやすい。公式は目安のトークン量や時間を公表していない。
Claude Codeで使えるか。
READMEは特定の製品名を挙げていないが、ツール利用と並列サブエージェントに対応したエージェントなら動く設計で、npx skills add でClaude CodeやCodexなどを導入先に選べる。ただし各エージェントでの動作保証は公式には未公表で、利用者からは一部環境の不具合報告もあるため、小さなリポジトリで試してから広げるとよい。
1回の実行で全部見つかるのか。
見つからない。READMEによると、Cloudflareの試験では1回の実行で見つかる脆弱性は繰り返し実行した場合の総数の約半分だった。2回目以降は前回の台帳と findings を読み込んで未調査の部分を埋めるため、複数回の実行が前提である。
コードを書き換えたり、外部に通信したりしないか。
スキルの役割は特定と報告で、修正は行わない。対象コードの実行を伴う検証は、外部ネットワークを遮断したOS強制のサンドボックスがある場合に限られ、なければ needs_validation として残す。ただし、リポジトリの内容は利用中のモデルの提供元に送られるため、機密コードでは事前に契約と設定を確認する。
他人のOSSや取引先のコードを調べてもよいか。
自分が管理しているコード、または明示的な許可を得たコードだけにする。許可なく第三者のシステムに動的な検証をかけると不正アクセスにあたるおそれがある。公開OSSのソースを読む静的な確認でも、見つけた問題は公開前に開発元へ非公開で連絡する(責任ある開示)のが原則である。
Semgrepや/security-reviewがあれば不要か。
役割が違うため補完関係にある。Semgrepは決定的で再現性が高く、毎回のCIに向く。security-audit-skillは、複数ファイルにまたがる論理的な欠陥などをエージェントの探索で広く洗い出す用途に向くが、結果にはばらつきと誤検知が残る。いずれも専門家による正式な診断の代わりにはならない。
お気軽にご相談ください
お問い合わせ