EDR・ウイルス対策ソフトの費用相場【2026年】中小企業に必要か・選び方
EDRの費用は1台あたり月300〜1,000円程度、24時間監視付きMDRなら月800〜3,000円程度が目安。従来型ウイルス対策との違い、Microsoft Defenderで無料に含まれる範囲、中小企業に本当に必要かの判断基準、規模別費用、よくある失敗と契約前チェックリストを非IT担当者向けに整理する。
EDR(Endpoint Detection and Response)とは、パソコンやサーバーなどの端末(エンドポイント)内部の挙動を常時監視し、侵入後の不審な動きを検知・調査・対処する仕組みのことで、費用は自社で運用する場合1台あたり月300〜1,000円程度、専門の監視員が24時間体制でアラートに対応するMDR(Managed Detection and Response)付きなら月800〜3,000円程度が目安となる(いずれも2026年時点の一般的な市場レンジであり、個別の見積もりではない)。「取引先からEDR導入を求められた」「ランサムウェアのニュースを見て不安になった」という中小企業は多いが、そもそも従来型のウイルス対策ソフト(アンチウイルス)とEDRの違いがわからないまま、営業トークだけで高額な契約を結んでしまうケースも少なくない。本記事ではEPP(従来型アンチウイルス)・NGAV(次世代型)・EDR・MDRの違い、Microsoft Defenderで何がどこまで無料に含まれるか、中小企業に本当に必要かの判断基準、規模別の費用相場、導入後によくある失敗、契約前チェックリストまでを非IT担当者にもわかるように整理する。
EPP・NGAV・EDR・MDRの違い
「ウイルス対策ソフト」とひとくくりに呼ばれる製品にも、実際には守り方の異なる複数の世代・種類が存在する。混同したまま比較すると、必要以上に高い製品を選んだり、逆に不足している対策を見逃したりしやすい。
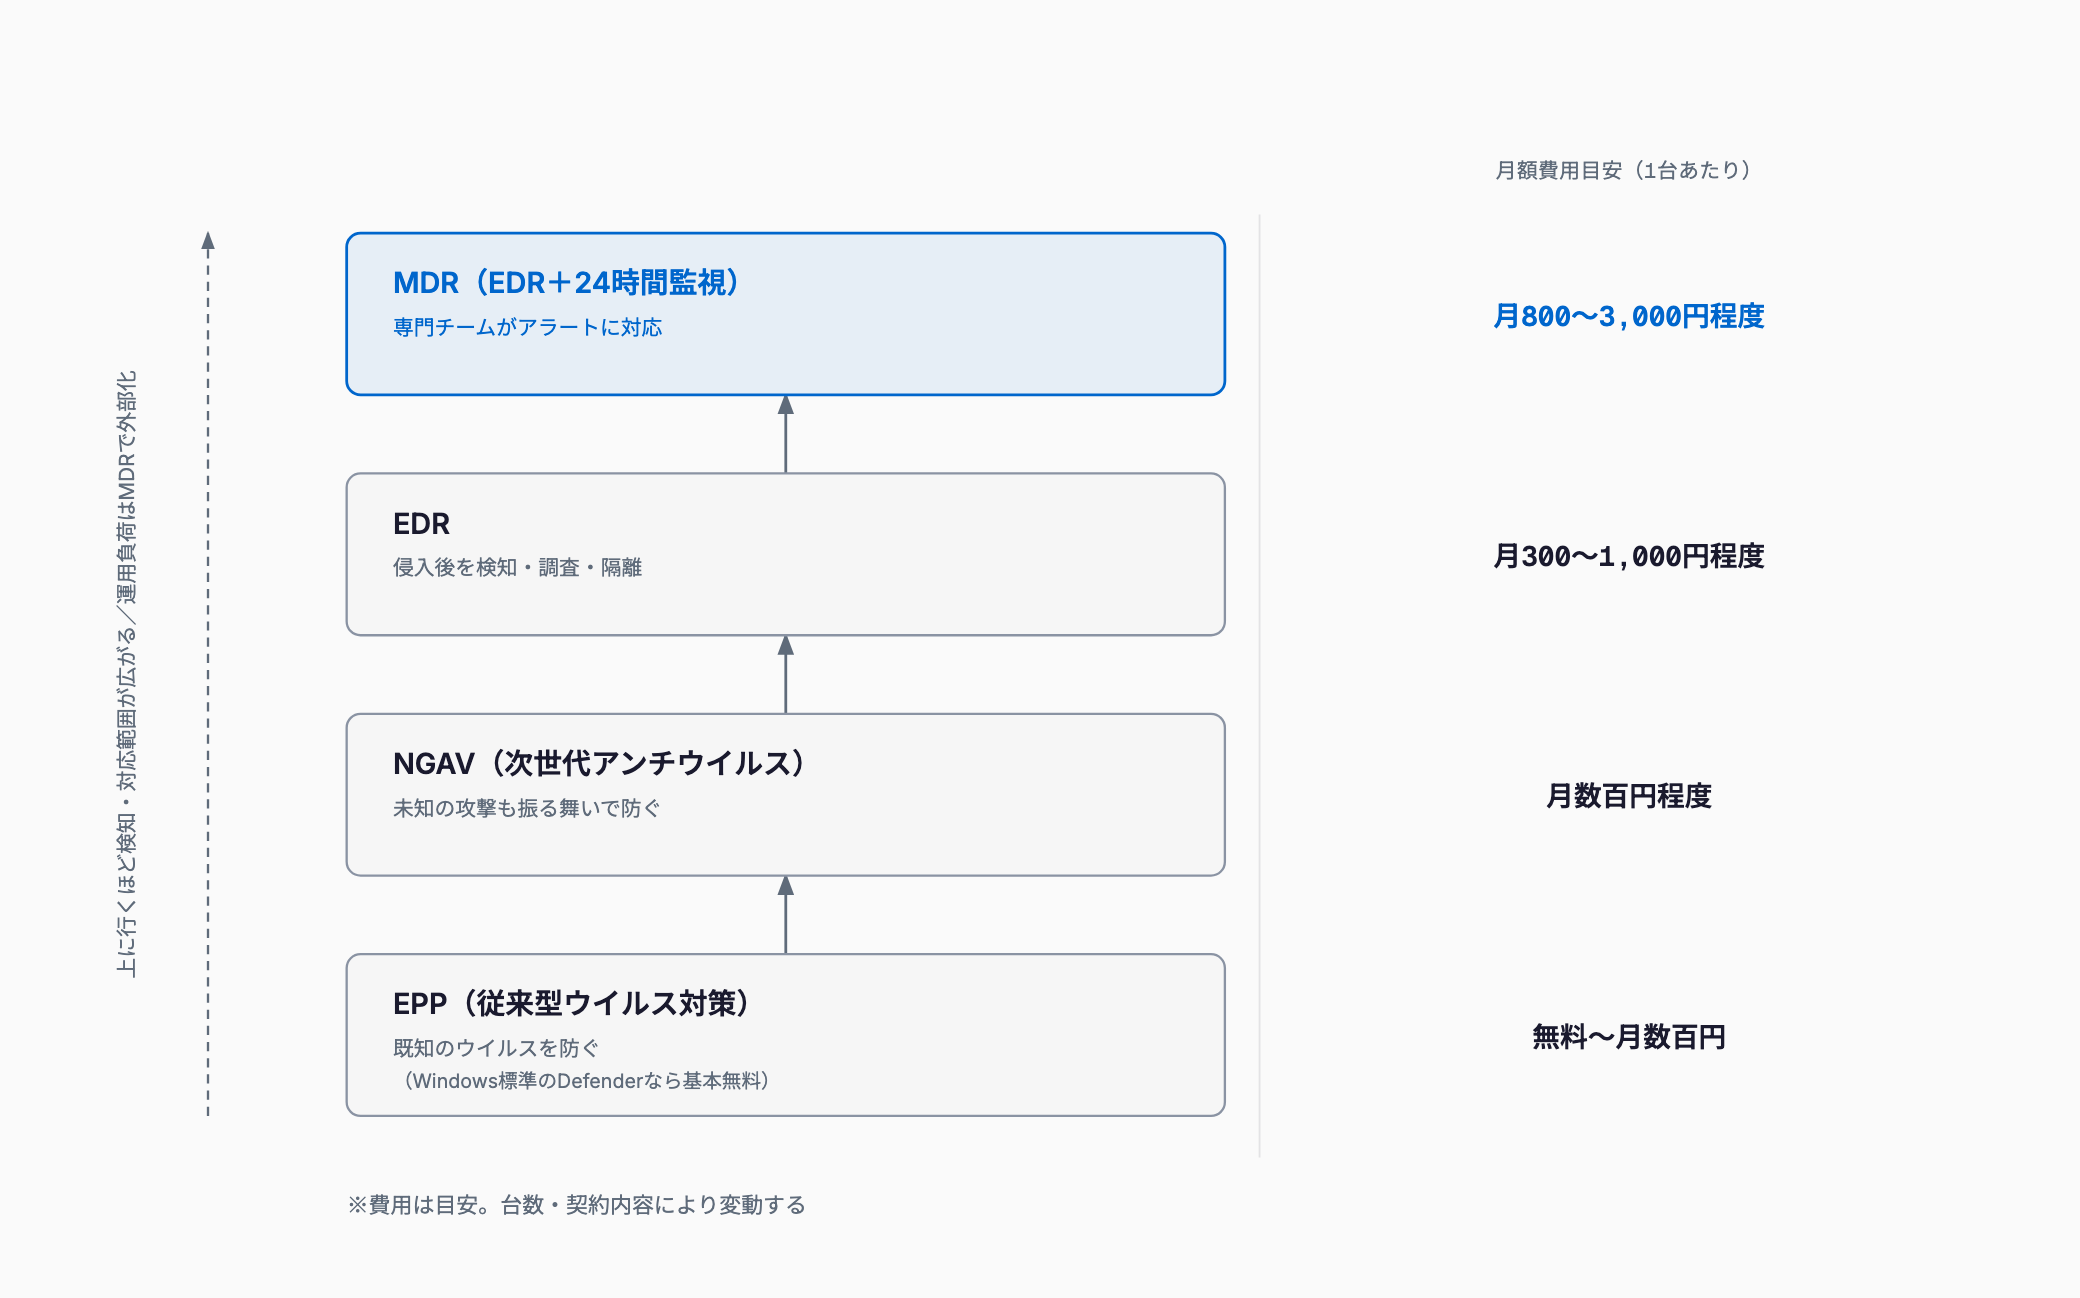
- EPP(Endpoint Protection Platform/従来型アンチウイルス): 既知のウイルスの特徴(シグネチャ)と照合してファイルを検知・駆除する仕組み。既知の脅威には強いが、未知の攻撃やシグネチャに一致しない新種のマルウェアは通過してしまうことがある
- NGAV(Next-Generation Antivirus/次世代型アンチウイルス): シグネチャ照合に加えて、AIによる挙動分析や機械学習で「怪しい動き」を検知する仕組み。未知の脅威への対応力はEPPより高いが、あくまで「侵入を防ぐ・入り口で止める」ことが主目的
- EDR(Endpoint Detection and Response): 侵入を完全に防ぐことは前提とせず、「侵入されたあと」に端末内で何が起きたかを記録・可視化し、不審な挙動を検知したら管理者に通知し、必要なら端末をネットワークから遮断するなどの対処(レスポンス)を行う仕組み
- MDR(Managed Detection and Response): EDRが出すアラートを、自社の担当者ではなく外部の専門チームが24時間365日体制で監視・一次対応まで代行するサービス。EDRという「道具」に、それを使いこなす「人」がセットになったものと考えるとわかりやすい
重要なのは、EDRはEPP/NGAVの代わりではなく、多くの場合は両者を組み合わせて使うという点である。NGAVで入り口をできる限り防ぎつつ、それでもすり抜けたものをEDRで検知・対処するという「多層防御」の考え方が基本になる。EDR単体を導入してNGAVを外してしまうと、かえって既知の脅威に対する防御が弱くなることもあるため、製品選定の際は両方の機能が含まれているか、あるいは既存のアンチウイルスと併用可能かを確認する必要がある。
Microsoft Defenderで何が無料に含まれるか
中小企業にとって特に判断が難しいのが、すでに支払っている費用の中にどこまでセキュリティ機能が含まれているかという点である。Microsoft製品は特に段階が分かりにくいため、整理しておく。
| 製品・プラン | 位置づけ | 含まれる機能 |
|---|---|---|
| Windows標準のMicrosoft Defender ウイルス対策 | Windows 10/11に標準搭載・追加費用なし | 基本的なNGAV相当の機能(リアルタイム保護・挙動検知) |
| Microsoft Defender for Business | Microsoft 365 Business Premium等に含まれる、または単体契約可 | EDR相当の検知・調査・対処機能、脅威と脆弱性の管理 |
| Microsoft 365 Business Premium | 月額プラン(Officeアプリ・メール等とセット) | Defender for Businessに加え、デバイス管理(Intune)や条件付きアクセスなども含む |
| Microsoft Defender for Endpoint(Plan 2) | エンタープライズ向け、中堅〜大企業向けの上位プラン | 高度な脅威ハンティング、より詳細な攻撃の可視化 |
つまりWindows標準のDefenderは無料だがEDRの機能は持たず、EDR相当の機能が欲しい場合はMicrosoft Defender for BusinessをMicrosoft 365 Business Premiumの一部として、あるいは単体で契約する必要がある。すでにMicrosoft 365 Business Premiumを契約している会社であれば、追加費用なしでEDR相当の機能を使える可能性があるため、新たに他社製品を契約する前に、まず自社の契約プランで何が使えるかを確認するだけで無駄な二重契約を避けられる。ただしMDR(24時間監視・対応の代行)まではMicrosoftの標準プランには含まれないことが多く、監視を外部委託したい場合は別途MDRサービスの契約か、Defenderのアラートを監視してくれるパートナー企業との契約が必要になる。
中小企業に必要かどうかの判断基準
従来型のアンチウイルス(EPP/NGAV)だけで十分か、EDRまで必要かは、業種や保有データ、社内体制によって変わる。以下のいずれかに当てはまる場合はEDR導入の優先度が高い。
- 個人情報や取引先の機密情報を扱う業務システムを社内サーバーやクラウド上で運用している
- 取引先(特に大企業や官公庁)からセキュリティ体制の証明や監査対応を求められている
- ランサムウェア対策の基本で挙げられているような被害(事業停止・身代金要求)が発生した場合、事業継続に致命的な影響が出る
- リモートワークで社外から社内システムにアクセスする従業員が多く、社内ネットワークの外での端末の安全性が重要になっている
- 過去に不審な挙動やウイルス感染の兆候があった、または業界内で同業他社の被害事例を聞いている
一方で、以下のようなケースでは従来型のアンチウイルス(Windows標準Defenderやその上位のNGAV製品)で当面は十分なことが多い。
- 従業員数名程度で、扱う情報も限定的、社内サーバーに重要なデータを置いていない
- クラウドSaaSが主体で、端末自体には機密データをほとんど保存していない
- セキュリティにかけられる予算・体制が極めて限られており、EDRを導入してもアラートに対応する人員を確保できない
特に最後の点は見落とされがちだが非常に重要である。EDRは「導入すれば自動的に守られる」製品ではなく、アラートが出たときに誰かが内容を判断し対処する運用があって初めて機能する。対応できる人がいないままEDRだけ導入するくらいなら、その予算を中小企業のセキュリティ対策の始め方で紹介されているような多要素認証やバックアップ体制の整備に回したほうが、費用対効果が高いこともある。
また、EDRは端末(パソコン・サーバー)を守る仕組みであり、拠点の出入り口で通信を検査するUTMとは守備範囲が異なる。両者は代替関係ではなく補完関係にあるため、UTM導入の費用相場も併せて確認し、テレワーク端末が多い会社はEDR側を、拠点内の機器が多い会社はUTM側を厚くするといった配分で考えるとよい。PCの入れ替え時期であれば、PCキッティングの費用相場で解説している初期設定作業の中にEDRエージェントの導入を組み込むと、導入漏れと追加の作業費を抑えられる。
運用負荷という見落とされがちなコスト
EDRの費用を検討する際、ライセンス料金だけを見て「安い」と判断するのは危険である。EDRは日々アラートを出すため、それを確認し、誤検知(実際には問題ない挙動を誤って警告すること)かどうかを判断し、本当に危険な場合は端末の隔離や調査といった対応を行う人手が必要になる。この運用を担う人材がいない、あるいは他の業務と兼任で手が回らないというのが、中小企業がEDR導入でつまずく最大の理由の一つである。この負荷を外部に委託する仕組みがMDRであり、月額費用はEDR単体より高くなるものの、24時間365日の監視・一次対応まで含まれるため、専任のIT担当者を置けない中小企業にとっては現実的な選択肢になりやすい。逆に言えば、EDRだけを安く導入して「アラートが来たら見る」という体制のまま放置してしまうと、費用をかけた割に実質的な効果がほとんど得られない状態に陥りやすい。
規模別の費用目安
以下はあくまで一般的な市場レンジの目安であり、選ぶ製品やベンダー、契約条件(年間一括か月払いか等)によって変動する。CrowdStrike、SentinelOne、Sophos、ESET、トレンドマイクロなど各社が中小企業向けプランを提供しており、価格帯・機能はそれぞれ異なる。
| 端末台数 | EDR単体(月額目安) | MDR込み(月額目安) | 年間費用目安(EDR単体) |
|---|---|---|---|
| 10台 | 3,000〜1万円程度 | 8,000円〜3万円程度 | 3.6万〜12万円程度 |
| 30台 | 9,000〜3万円程度 | 2.4万〜9万円程度 | 10.8万〜36万円程度 |
| 100台 | 3万〜10万円程度 | 8万〜30万円程度(規模次第で個別見積もり) | 36万〜120万円程度 |
なお、この試算は「1台あたり月300〜1,000円程度」「MDR込みで月800〜3,000円程度」という一般的なレンジを台数分単純に掛け合わせたものであり、実際には台数が増えるほどボリュームディスカウントが効くことが多く、逆に既存のセキュリティ製品との統合作業や導入時の初期設定費が別途発生することもある。見積もりを比較する際は、月額費用に含まれる範囲(対応端末数の上限、アラート対応の有無、レポート提出の頻度など)を必ず横並びで確認したい。
費用を左右する要因
- 監視の有無(EDRのみかMDR込みか): 自社でアラート対応できる人材がいるかどうかで、EDR単体かMDR込みかの選択が変わり、費用も大きく変わる
- 対応OS・対応端末の範囲: Windowsだけでなく、Mac・スマートフォン・タブレットまで対応させる場合はライセンス数と単価が増える
- 保存できるログの期間: 侵入から検知までのログを何日〜何ヶ月分保持できるかによって価格が変わり、調査(フォレンジック)の精度にも影響する
- 既存製品との統合・移行作業費: 既に導入済みのアンチウイルスを解約し新製品に切り替える際の設定・移行にかかる作業費
- 契約台数・契約期間: 年間一括契約か月払いか、また台数のボリュームディスカウントの有無によって単価が変動する
- サポート体制: 日本語サポートの有無、電話対応可否、インシデント発生時の緊急対応時間帯(平日日中のみか24時間か)
よくある失敗・注意点
EDR・ウイルス対策ソフトの導入・運用を巡っては、費用面・運用面の両方でいくつか典型的な失敗パターンがある。
- 入れっぱなしでアラートを誰も見ない: EDRを導入したこと自体で安心してしまい、実際にアラートが出ても確認する担当者がいないまま放置され、侵入に気づくのが数週間後になるケース
- 二重導入で動作が重い: 既存のアンチウイルスを解約せずに新しいEDR製品を追加してしまい、2つのセキュリティソフトが互いに干渉してパソコンの動作が極端に重くなるケース。乗り換える際は必ず旧製品を完全にアンインストールしてから新製品を導入する必要がある
- ライセンス更新・支払いの管理漏れ: クレジットカードの有効期限切れや更新手続きの失念により、気づかないうちにライセンスが切れて無防備な状態になっているケース
- Mac・スマートフォンの対象外放置: Windowsパソコンだけ契約し、経営者や営業担当が使うMacやスマートフォン・タブレットが対象外のまま放置され、そこが侵入経路になるケース
- 契約時の説明と実際の対応範囲の食い違い: 「監視付き」と説明を受けて契約したつもりが、実際には自社でアラートを確認する必要がある「通知のみ」のプランだったというケース。「監視」「検知」「対応」のどこまでが料金に含まれるかは契約前に必ず書面で確認する必要がある
契約前チェックリスト
- 自社が本当にEDRを必要とする状況か(判断基準の項目)を確認したか
- 既にMicrosoft 365 Business Premium等でEDR相当の機能が使える契約になっていないか確認したか
- アラートが出たときに誰が確認・対応するか、社内で決まっているか(決まっていなければMDR込みプランを検討したか)
- Windowsだけでなく、Mac・スマートフォン・タブレットまで対象に含める必要があるか整理したか
- 既存のアンチウイルスソフトを新製品導入前に完全にアンインストールする手順を確認したか
- 見積もりの月額費用に「監視」「検知」「対応(隔離・調査)」のどこまでが含まれているか書面で確認したか
- ライセンス更新・支払い方法の管理者を決めたか
- 複数社から相見積もりを取ったか
ウイルス対策ソフトが入っていればEDRは不要ですか?
必ずしも不要とは言えません。従来型のウイルス対策ソフト(EPP/NGAV)は主に「侵入を防ぐ・入り口で止める」ことを目的としており、すり抜けて侵入された後の挙動を検知・調査する機能は限定的です。個人情報や機密情報を扱う、取引先からセキュリティ体制を求められているといった条件に当てはまる場合は、EDRの追加導入を検討する価値があります。
Windows標準のMicrosoft Defenderだけでは足りませんか?
標準のMicrosoft Defenderウイルス対策は無料で基本的な保護機能を提供しますが、EDRに相当する詳細な検知・調査・対処機能は含まれていません。EDR相当の機能が必要な場合はMicrosoft Defender for Business(Microsoft 365 Business Premiumに含まれる、または単体契約可)などへの切り替えが必要です。
EDRを導入すれば24時間監視してもらえますか?
EDR単体では監視は自動化されていません。EDRはアラートを出す仕組みであり、それを24時間365日体制で確認・一次対応するのはMDR(Managed Detection and Response)というサービスです。自社にアラート対応できる人材がいない場合は、EDR単体ではなくMDR込みのプランを検討する必要があります。
従業員10名程度の会社でもEDRは必要ですか?
従業員数だけでは判断できません。個人情報を扱う業務システムを運用している、取引先からセキュリティ体制を求められているといった条件に当てはまる場合は、10名規模でもEDR導入を検討する価値があります。逆にそうした条件がなく、アラート対応する人員も確保できない場合は、まず基本的な対策から着手し、体制が整ってからEDRを検討する選択肢もあります。
まとめ
EDRの費用は自社運用なら1台あたり月300〜1,000円程度、24時間監視のMDR込みなら月800〜3,000円程度が目安となる。重要なのは価格の安さだけで製品を選ぶのではなく、従来型のアンチウイルス(EPP/NGAV)とEDRの役割の違いを理解し、自社に本当にEDRが必要かを見極めたうえで、アラートに対応できる体制(自社かMDRか)まで含めて検討することである。入れっぱなしでアラートを誰も見ない、二重導入で動作が重い、Mac・スマホの対象外放置といった典型的な失敗を避けるためにも、契約前のチェックリストを一つずつ確認し、複数社から相見積もりを取ったうえで判断することをおすすめする。
この記事に関連する無料ツール(登録不要・その場で結果)
お気軽にご相談ください
お問い合わせ