シングルサインオン(SSO)の費用と選び方 — 中小企業がIDを一本化する手順【2026年版】
シングルサインオン(SSO)の費用と選び方を中小企業向けに整理。Entra IDやGoogle Workspace、HENNGE、トラスト・ログイン、Oktaの2026年11月時点の公式価格、10人・30人規模の月額試算、導入の5ステップ、SSO税などの失敗パターンまで、IT担当者がいない会社向けに解説する。
シングルサインオン(SSO)とは、1組のIDとパスワードで、会社が使う複数のクラウドサービスにログインできるようにする仕組みである。 あわせて、入社・退職時にアカウントを止める場所が1か所になる。社員10〜50人でクラウドサービスを10個前後使う会社に向く。費用の目安は、すでに契約している Microsoft 365 や Google Workspace の機能を使うなら追加0円から、専用のIDaaS(クラウド型のID管理サービス)を使うなら1人あたり月額数百円から千円台である(2026年11月時点の各社公式価格。個別の金額は後段の表に示す)。ただし、IDaaSには最小契約人数が決まっているものがあり、10人規模では選べない製品もある。本記事では、SSOでできること・できないこと、選択肢の比較、規模別の費用試算、導入の5ステップ、失敗パターンを、IT担当者がいない会社向けに整理する。
SSOとは何か、どんな会社に必要か
SSOは、「会社のIDを発行する場所」を1つに決め、各クラウドサービスはその場所の確認結果を信用してログインを許可する仕組みである。この「IDを発行する場所」をIdP(Identity Provider)と呼ぶ。社員は朝にIdPへログインすれば、会計ソフト、勤怠管理、チャット、業務システムなどに、あらためてパスワードを入力せずに入れる。
必要性が高いのは、次のような会社である。
- クラウドサービスが10個前後あり、それぞれ別のIDで管理している
- 退職者のアカウントの消し忘れが、過去に1度でもあった
- 同じパスワードを複数のサービスで使い回している社員がいる
- 取引先から、アクセス管理やMFA(多要素認証)の状況を問われることが増えた
- IT専任者がおらず、アカウントの管理が総務や経営者の兼務になっている
逆に、使っているサービスが3〜4個で、社員が5人以下なら、SSOの前にパスワード管理ツールとMFAの徹底で足りることが多い。SSOは万能ではなく、規模や課題に合わせて順番を決めるものである。
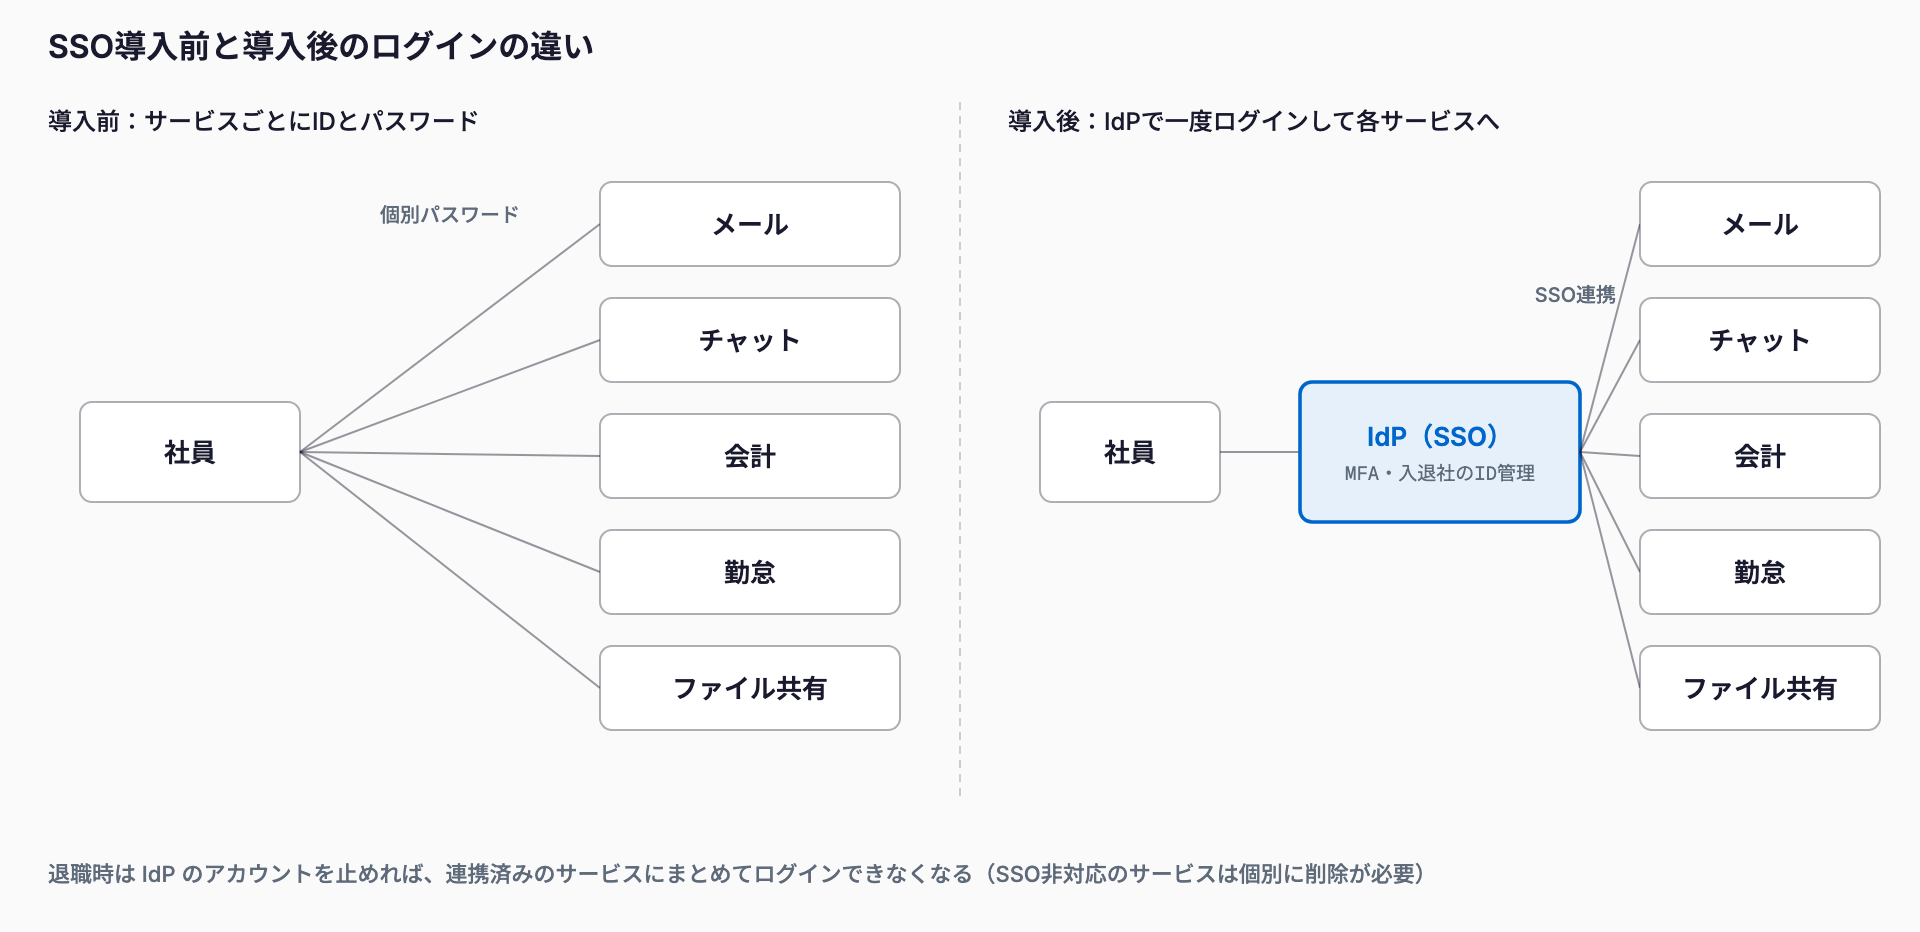
SSOでできること・できないこと
| 項目 | SSOでできる | SSOだけではできない |
|---|---|---|
| ログイン | 1回のログインで複数サービスに入れる | SSOに対応していないサービスは、別のIDとパスワードのまま残る |
| 退職者対応 | IdPのアカウントを止めれば、連携したサービスへの入口を同時に閉じられる | 連携していないサービスのアカウントや、共有アカウントのパスワードは別途の手当てが必要 |
| パスワード | 覚えるパスワードが減り、使い回しが起きにくくなる | 端末の紛失や、IdPのパスワード漏えいそのものは防げない |
| MFA | IdPでMFAを必須にすれば、連携先すべてに効く | 連携先のサービスが、SSOを経由しない直接ログインを許していると効かない |
| 管理 | 誰がどのサービスを使えるかを1か所で見られる | 各サービス内の細かい権限(閲覧のみ等)は、各サービス側で設定が必要 |
多くの会社が抱える3つの課題
1つ目は、退職者アカウントの削除漏れである。 サービスごとに管理者が違い、退職時に10個のサービスを1つずつ止める運用だと、1つ忘れるだけで退職後も社内の情報に入れる状態が残る。退職時の全体の手順は退職者のIT手続きチェックリストにまとめている。SSOを入れると、このうちSSO連携済みのサービスについては、IdPのアカウントを止める1回の操作で済む。ただし、連携していないサービスは従来どおり個別に止める必要がある。
2つ目は、パスワードの使い回しである。 覚えるパスワードが多いほど、社員は同じものを使い回す。1つのサービスから漏れたパスワードが、他のサービスへの不正ログインに使われる被害は典型的である。SSOで会社として使うパスワードを実質1つに減らせば、使い回しの動機そのものが小さくなる。
3つ目は、MFAがサービスごとにバラバラな点である。 サービスによってMFAの設定画面も方式も違い、全員に設定させるだけで大きな負担になる。IdP側でMFAを必須にすれば、設定する場所は1か所になる。MFAの考え方は会社のアカウント・パスワード管理と多要素認証で扱っている。
選択肢は4系統 — 2026年11月時点の公式価格
中小企業の現実的な選択肢は、次の4系統である。価格は各社の公式ページで確認した内容で、特に記載がなければ1人あたりの月額である。為替換算は行わず、ドル建ての製品はドルのまま記載する。
①Microsoft Entra ID(Microsoft 365 を使っている会社)。 Microsoft 365 を契約すると、IdPとしての Entra ID が付いてくる。Business Basic と Standard に付くのは無償版(Free)で、Microsoft の公式ページ(米国)では、MFA、無制限のSSO、パスワードの自己リセットが無償版の内容として示されている。条件付きアクセス(「社外の見知らぬ端末からはログインさせない」といった制御)が必要なら有償のP1が候補で、Business Premium にはP1が含まれる。単体では、日本向けの公式ページで月額1,049円相当(年払い、税抜)、米国の公式ページでは7ドル(年払い)である(Microsoft 365 のプランの違いはこちら)。
②Google Workspace のログイン連携(Google Workspace を使っている会社)。 Google Workspace の管理コンソールから、SAMLに対応したアプリを連携する機能がある。Google の公式ヘルプ(Cloud Identity)では、Googleを自社のIdPとしてSAMLアプリに連携する機能は無料版・有料版の両方にあると説明されており、自動的なユーザー作成・削除(プロビジョニング)は有料版(Premium)のみとされている。Workspace の月額は、2026年11月時点の公式ページで、Business Starter が800円、Standard が1,600円、Plus が2,500円(いずれも1ユーザー、税別)である。なお、Workspace 側で追加料金なしに使える連携の範囲は契約エディションで異なる可能性があるため、導入前に公式ヘルプで確認したい。Cloud Identity 単体の価格は今回確認できなかったため、要問い合わせとする。2つの選び方はGoogle Workspace と Microsoft 365 の比較も参考になる。
③国産IDaaS(HENNGE One、GMOトラスト・ログインなど)。 メールの基盤がM365やGoogleに限られず、国産の画面とサポートで使いたい会社の選択肢である。HENNGE Oneは、公式の2026年10月の新プランで、Identity Edition が IdP 400円、IdP Pro 600円、IdP Ultra 1,000円(いずれも1ID、月額、税抜)である。ただし、新規契約の最小契約数は200IDからと記載されており、社員50人以下の会社は条件を満たさない可能性が高い。GMOトラスト・ログインは、公式の料金ページで SSOプロが300円、SSOプロ+SaaS管理が500円(円表記、税抜、12か月契約)で、最小は30ユーザーとされている。料金の単位(1ユーザーか1IDか)は、ページの表記だけでは明確でなかったため、見積もりで確認が必要である。
④Okta(海外製の代表的なIDaaS)。 公式ページでは、Workforce Identity の Starter が1ユーザー月額6ドル(SSO含む、年契約)、Essentials が17ドルで、Professional 以上は見積もりである。年間の最低契約額は1,500ドルとされている。海外製のため管理画面やサポートは英語中心になる点は、費用と並べて検討したい。
| 選択肢 | 価格(2026年11月時点・公式) | 最小契約 | SSOの位置づけ | 向く会社 |
|---|---|---|---|---|
| Microsoft Entra ID | Free: 追加0円(M365に付属)/P1: 1,049円相当(年払い・税抜)、米国は7ドル | 記載なし | 無償版でSSO・MFA。条件付きアクセスはP1 | M365中心の会社 |
| Google Workspace | Starter 800円/Standard 1,600円/Plus 2,500円(税別)。連携の範囲は要確認 | 記載なし | SAMLアプリ連携。自動ユーザー管理はCloud Identity Premium | Google中心の会社 |
| HENNGE One(Identity) | IdP 400円/Pro 600円/Ultra 1,000円(税抜) | 200ID〜 | SSO・MFAを中核とするIDaaS | 200人以上の会社 |
| GMOトラスト・ログイン | SSOプロ 300円/+SaaS管理 500円(税抜、12か月契約) | 30ユーザー〜 | SSOが主機能。SaaS管理は上位 | 30人以上で国産希望 |
| Okta Starter | 6ドル(年契約) | 年1,500ドル〜 | SSOを含む。多彩な連携 | 英語の画面でも可・連携先が多い会社 |
10人・30人規模の月額試算
次の表は、公式の単価をそのまま掛けた試算である。Microsoft 365 や Google Workspace 本体の利用料は含めず、SSOのために追加で必要になる金額だけを示す。税抜で、為替換算はしていない。Okta はドル建てのままである。
| 構成 | 10人 | 30人 |
|---|---|---|
| Entra ID Free(M365に付属) | 追加0円 | 追加0円 |
| Entra ID P1(全員に付与) | 10,490円/月 | 31,470円/月 |
| Google Workspace の連携機能 | 追加0円(要確認) | 追加0円(要確認) |
| HENNGE One IdP(400円) | 最小200IDのため契約条件を満たさない | 最小200IDのため契約条件を満たさない |
| GMOトラスト・ログイン SSOプロ(300円) | 最小30ユーザーのため要問い合わせ | 9,000円/月(単位がユーザーの場合) |
| GMOトラスト・ログイン SSOプロ+SaaS管理(500円) | 最小30ユーザーのため要問い合わせ | 15,000円/月(同上) |
| Okta Starter(6ドル) | 年1,500ドル(60ドル×12か月=720ドルだが、最低契約額が適用される) | 180ドル/月(年2,160ドル) |
この表から読み取れるのは、次の3点である。第一に、すでにM365かGoogleを使っているなら、追加費用ゼロでSSOを始められる可能性が高い。第二に、専用のIDaaSは月額で1人数百円と安く見えるが、最小契約数や年間の最低額で、10人規模では実質的に選べない、または割高になる製品がある。第三に、条件付きアクセスなどの追加機能を全員に付けると、10人でも月1万円を超える。必要な人だけに付ける設計が費用を抑える。
選び方 — 既存のグループウェアから決める
最も失敗が少ないのは、今使っているメール・グループウェアの基盤を起点に決めることである。M365を使っているならEntra ID、Google Workspaceを使っているならGoogleのログイン連携を、まず試す。新しい契約を足す前に、すでに払っている費用の中でどこまでできるかを確かめるのが先である。
- M365中心で、端末の紛失や社外アクセスが気になる: Entra ID Free でSSOとMFAを整え、必要な人だけ P1(または Business Premium)にする
- Google中心: Workspace の管理コンソールからSAMLアプリを連携し、足りない部分だけを他の仕組みで補う
- 両方を併用している、または基盤を特定したくない: IDaaSを検討する。ただし最小契約数を最初に確認する
- 使うSaaSの多くがSAMLに対応していない: 先に、対象サービスのSSO対応状況と必要なプランを調べる。ここで費用が大きく変わる(失敗パターンを参照)
導入の5ステップ
ステップ1:使っているサービスを棚卸しする
会社が契約しているクラウドサービスを書き出す。サービス名、管理者、利用者数、現在のログイン方法、SSO(SAML)に対応しているか、SSOに必要なプランを1枚の表にまとめる。対応状況は各サービスのヘルプや料金ページで確認できる。この表が、以降のすべての判断の土台になる。
ステップ2:IdPを決める
前節の考え方で、IdPを1つ決める。複数のIdPを併用すると、退職時に止める場所がまた増えてしまう。決めたら、管理者を2人以上にし、緊急時にIdPに入れる管理者アカウント(ブレークグラス)を、通常の運用とは別に用意して保管する。
ステップ3:MFAを先に有効にする
SSOは入口を1つにする分、その入口が破られたときの影響も大きい。連携を増やす前に、IdPのMFAを全員に必須にする。方式は、認証アプリか、可能なら端末に紐づくパスキーなどを選ぶ。SMSの確認コードだけに頼る運用は避けたい。
ステップ4:重要なサービスから順に連携する
全部を一度に連携しない。まず、管理者だけで1〜2サービスを試し、次に会計・勤怠・チャットなど利用者の多いサービスへ広げる。連携後は、従来のID・パスワードでの直接ログインを止められるサービスでは止める。止めないと、SSOを経由しない入口が残り、MFAも効かない。
ステップ5:入社・退職の手順に組み込む
入社時は、IdPにアカウントを作り、所属に応じてサービスへの利用権限を付ける。退職時は、IdPのアカウントを無効化し、連携していないサービスのアカウントと、共有アカウントのパスワード変更までを手順に入れる。具体的な項目は退職者のIT手続きチェックリストを参照してほしい。
よくある失敗パターン
- SSOに対応する上位プランが必要だった(いわゆるSSO税): SaaSによっては、SAMLのSSOが上位プランや追加オプションでしか使えない。SSO導入のために、複数のサービスの契約プランを引き上げると、IdPの費用より大きな金額になることがある。契約前に、ステップ1の表で対象サービスの必要プランと差額を確認する
- 管理者アカウントへの一点集中: IdPの管理者が1人だと、その人の退職や不在、アカウントの乗っ取りで全体が止まる、または全体が危うくなる。管理者は2人以上にし、管理者アカウントには特に強いMFAを設定する
- 連携した後も直接ログインが残っている: SSOを入れたのに従来のパスワードで入れるままだと、使い回しも退職者の侵入経路も残る
- 最小契約数を見ずに製品を選ぶ: 比較表を作ってから、実は自社の人数では契約できなかったと分かる
導入前のチェックリスト
- 使っているクラウドサービスの一覧と、各サービスの管理者を書き出したか
- 各サービスがSSO(SAML)に対応しているか、必要なプランと差額を調べたか
- 今のグループウェア(M365・Google Workspace)の機能で足りるかを先に確認したか
- IDaaSを検討する場合、最小契約数・年間の最低額・契約期間・料金の単位を確認したか
- 価格を公式ページまたは見積もりで確認し、税抜・税込を揃えて比較したか
- IdPの管理者を2人以上決め、緊急用の管理者アカウントを別に保管したか
- IdPのMFAを全員必須にする方針と方式(認証アプリ・パスキー)を決めたか
- SSO連携後に、従来のID・パスワードでの直接ログインを止める方針を決めたか
- SSO対象外のサービスと共有アカウントの退職時手順を、手順書に書いたか
- 入社・退職の手順に、IdPのアカウント作成と無効化を組み込んだか
よくある質問
10人程度の会社でもSSOは必要ですか。
使っているクラウドサービスが少なく、退職者の出入りも少ないなら、まずはパスワード管理ツールとMFAの徹底で足りる場合が多い。クラウドサービスが10個前後に増えて、退職時の停止漏れや使い回しが心配になった時点が検討の目安である。M365やGoogle Workspaceを使っているなら、追加費用なしで試せる範囲もある。
SSOとパスワード管理ツールは、どちらを先に入れるべきですか。
共有アカウントが多く、SSOに対応していないサービスが中心なら、パスワード管理ツールが先である。SAMLに対応したサービスが多く、個人ごとのアカウントが基本なら、SSOが先になる。両者は役割が違うので、最終的には併用する会社が多い。
SSOを入れれば、退職者のアカウントは自動で全部止まりますか。
SSO連携済みのサービスへの入口は、IdPのアカウントを無効にすれば閉じられる。ただし、サービス側にすでに発行された認証情報や、連携していないサービス、共有アカウントのパスワードは別に対応が必要である。サービスによっては、IdPと自動でアカウントを同期する機能(プロビジョニング)が上位プランに限られる。
SSOに対応していないサービスは、どう扱えばよいですか。
SSOの対象外として残し、パスワード管理ツールで管理するのが現実的である。SSO対応のために上位プランへの変更が必要なサービスは、増える費用と、SSOにしたい理由を比べて判断する。必須でなければ、無理に連携しない選択もある。
SSOを導入すると、IdPが止まったら仕事ができなくなりませんか。
IdPに障害が起きると、連携したサービスへのログインに影響する可能性がある。そのため、管理者が複数いること、緊急用の管理者アカウントを保管すること、各社の障害情報の確認先を決めておくことが対策になる。大手のIdPは稼働状況を公開しているので、契約前に確認したい。
この記事に関連する無料ツール(登録不要・その場で結果)
お気軽にご相談ください
お問い合わせ